Eine Meldung mit „CVSS 9.8, kritisch“ erzeugt Betrieb. Manchmal zu Recht, oft nicht. Der Unterschied liegt in dem, was diese Zahl misst und was sie ausdrücklich nicht misst.
Dieser Beitrag schließt keine Lücke. Er ist die Grundlage dafür, die eigene Zeit auf die Meldungen zu verwenden, die tatsächlich zählen und die anderen ruhigen Gewissens liegen zu lassen.
Was der Basiswert ist#
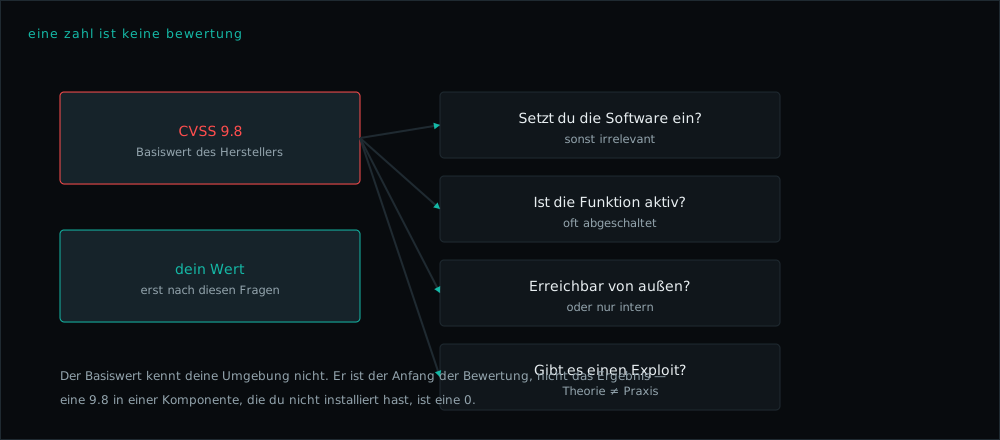
Der Basiswert beschreibt die Eigenschaften der Lücke selbst, unabhängig von jeder konkreten Installation: Wie schwer ist sie auszunutzen, was gewinnt ein Angreifer dadurch? Er ist absichtlich umgebungsblind, damit er überall vergleichbar ist.
Genau diese Blindheit macht ihn allein unbrauchbar für die Frage „muss ich heute Abend ran?“.
Die Vektor-Zeichenkette zerlegen#
Unter jeder Zahl steht der eigentliche Inhalt, etwa:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| Feld | Bedeutung | Warum es zählt |
|---|---|---|
AV:N | Angriffsvektor: Netzwerk | AV:L (lokal) heißt: jemand muss schon drauf sein |
AC:L | geringe Komplexität | AC:H braucht besondere Umstände |
PR:N | keine Rechte nötig | PR:H heißt: nur mit Admin-Zugang |
UI:N | keine Nutzerinteraktion | UI:R braucht einen Klick |
S:U | kein Ausbruch aus dem Bereich | S:C ist deutlich schlimmer |
C/I/A:H | Vertraulichkeit, Integrität, Verfügbarkeit hoch betroffen | zeigt, was verloren geht |
Die drei Felder, die den Alltag entscheiden, sind AV, PR und UI. Eine Lücke mit AV:N/PR:N/UI:N ist aus dem Netz ohne Anmeldung und ohne Zutun ausnutzbar, das ist die Kombination, bei der man wirklich aufsteht. Eine mit AV:L/PR:H verlangt vom Angreifer, bereits mit hohen Rechten auf der Maschine zu sein; dann hat man ein anderes Problem als diese CVE.
Was der Basiswert bewusst auslässt#
Der CVSS-Standard kennt zwei weitere Gruppen, die fast nie mitveröffentlicht werden:
- Temporal: Gibt es bereits einen funktionierenden Exploit? Gibt es einen Patch? Wie sicher ist die Meldung?
- Environmental: Wie wichtig ist das betroffene System bei dir? Welche Gegenmaßnahmen greifen bereits?
Beides zusammen kann den Wert erheblich senken oder erhöhen. Eine 9.8 in einer Komponente, die du nicht installiert hast, ist eine 0 und eine 6.5 in einem System, das direkt am Internet hängt und Kundendaten hält, kann dringlicher sein als die 9.8 daneben.
Die vier Fragen#
Aus der Herstellerzahl wird so eine Aussage über deine Lage:
- Setzt du die Software überhaupt ein? In der Version? Klingt banal, erledigt die Mehrzahl aller Meldungen.
- Ist die betroffene Funktion aktiv? Viele Lücken stecken in Modulen, die standardmäßig aus sind.
- Ist das betroffene System von außen erreichbar? Eine interne Maschine hinter VPN hat ein anderes Risiko als ein öffentlicher Webserver.
- Gibt es einen öffentlichen Exploit? Der Abstand zwischen „theoretisch“ und „wird gerade massenhaft ausgenutzt“ ist der Unterschied zwischen nächster Woche und heute Abend.
Wie man Frage 1 bis 3 für die eigenen Maschinen beantwortet, ohne alles von Hand zu prüfen, steht in Betroffenheit prüfen.
Wo die verlässlichen Angaben stehen#
- Das Herstellerbulletin. Die Primärquelle: betroffene Versionen, Gegenmaßnahmen, Patch.
- Die NVD-Datenbank des NIST: Basiswert, Vektor, Verweise.
- Der KEV-Katalog der CISA: Lücken, die nachweislich aktiv ausgenutzt werden. Diese Liste ist kurz und alles darauf gehört sofort behandelt, unabhängig vom Basiswert.
- Die Warnmeldungen des BSI für den deutschsprachigen Raum, mit Einordnung für Betreiber.
Meldungen in Nachrichtenform verkürzen. Häufige Verzerrungen: Der genannte Wert stammt aus einer anderen Bewertung als die des Herstellers, betroffene Versionen werden ungenau wiedergegeben, oder eine Gegenmaßnahme aus dem Bulletin fehlt. Für die Entscheidung immer die Primärquelle öffnen, auch wenn das zwei Minuten länger dauert.
Eine Einstufung, die im Alltag funktioniert#
| Lage | Handeln |
|---|---|
| im KEV-Katalog, Software im Einsatz, erreichbar | heute, notfalls außerhalb des Fensters |
AV:N/PR:N/UI:N, Patch da, erreichbar | diese Woche |
| Patch da, aber Funktion nicht aktiv | nächstes Wartungsfenster |
| Software nicht im Einsatz | notieren, nichts tun |
| kein Patch, aber Gegenmaßnahme im Bulletin | Gegenmaßnahme jetzt, Patch später |
Die letzte Zeile ist die, die am häufigsten übersehen wird: Viele Bulletins nennen einen Workaround, ein abschaltbares Modul, eine Konfigurationsänderung, der das Fenster sofort schließt, während der Patch noch aussteht.
Wie ein Notfall-Patch außerhalb des geplanten Fensters abläuft, ohne dass er selbst zum Ausfall wird, steht in Wartungsfenster und der Weg zurück.
Geschrieben aus dem laufenden Betrieb: MRMedia betreibt eigene Hosts, Kundendienste und deren Härtung in der EU. Eine veraltete Anleitung ist hier ein Sicherheitsproblem, kein Schönheitsfehler. Korrekturen bitte über Discord.